1.生産・製造工場の制御システムセキュリティ・コンサルティング基準は?
生産・製造工場の制御システムセキュリティ対策のコンサルティングを実施する時、何を基準にすると良いかを考えるに、その対象となる工場がどの地域にあるかで決まります。EU加盟国内であればIEC62443になり、米国内では、NIST SP800及びISA-99になります。当然のことながら、その他の国にある工場でもオーナー企業が、EU加盟国登録であればIEC62443、米国登録であればNIST SP800及びISA-99とする場合が多い。それ以外は、その顧客の指定と所属する産業界のガイドラインを基準とすることになります。そこで、制御セキュリティ認証取得製品を採用する場合、ISA-99 Secure認証の最新バージョン(2018年10月現在)であるISA/IEC62443 EDSA認証V3.0が出されたことで、国際標準規格IEC62443に基づいた認証基準となりました。そうなると日本国内は、CSMS認証はIEC62443-2-1をベースにしており、SDLA認証はIEC62443-4-1、SSA認証はIEC62443-3-3、EDSA認証はIEC61443-4-2ということになります。
つまり、日本国内の生産・製造工場の制御システムセキュリティ対策はIEC62443を基準に、セキュリティ改善の目標はIEC62443のプロテクトレベルで考えて良いということになります。
つまり、日本国内の生産・製造工場の制御システムセキュリティ対策はIEC62443を基準に、セキュリティ改善の目標はIEC62443のプロテクトレベルで考えて良いということになります。

2.IEC62443
2017年にEUでサイバーセキュリティ庁が設置され、サイバーセキュリティ認証制度が制定され、EU内及びEU企業の海外工場ではIEC62443が基準となっています。
新規作成しているのが、
• IEC62443-2-5
です。
現在見直しに入っているのが、
• IEC62443-2-1
• IEC62443-2-2
• IEC62443-2-3
• IEC62443-3-1
です。
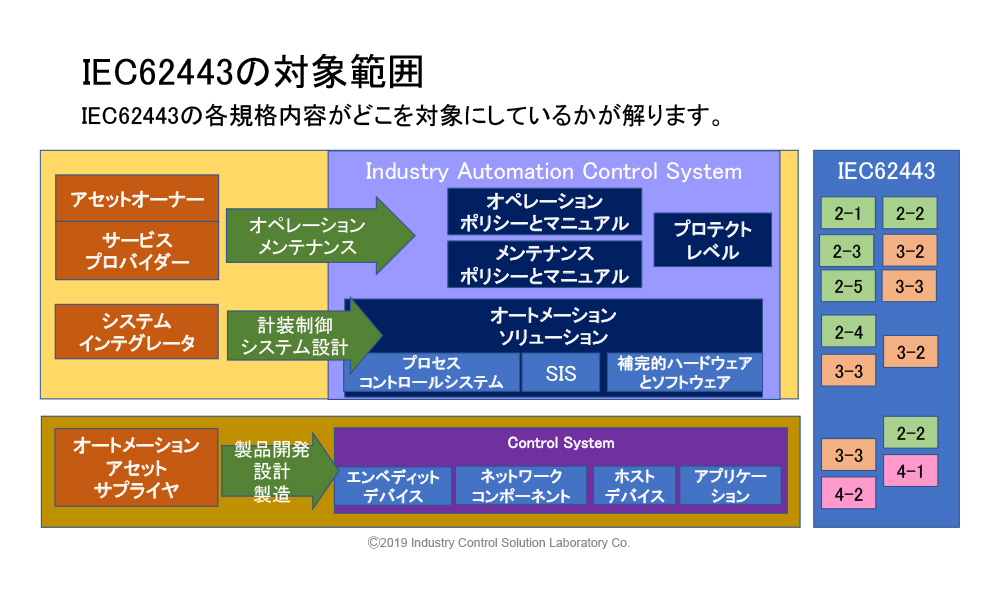
生産・製造工場やビルなどの施設/設備の制御システムセキュリティ規格として、アセットオーナー、システムインテグレータ、オートメーションアセットサプライヤー、制御ベンダなどの役割別にそれぞれのミッションを構造的に見ていくと、IEC62443のどの規格がどこに適合し、関連するかが見えてきます。
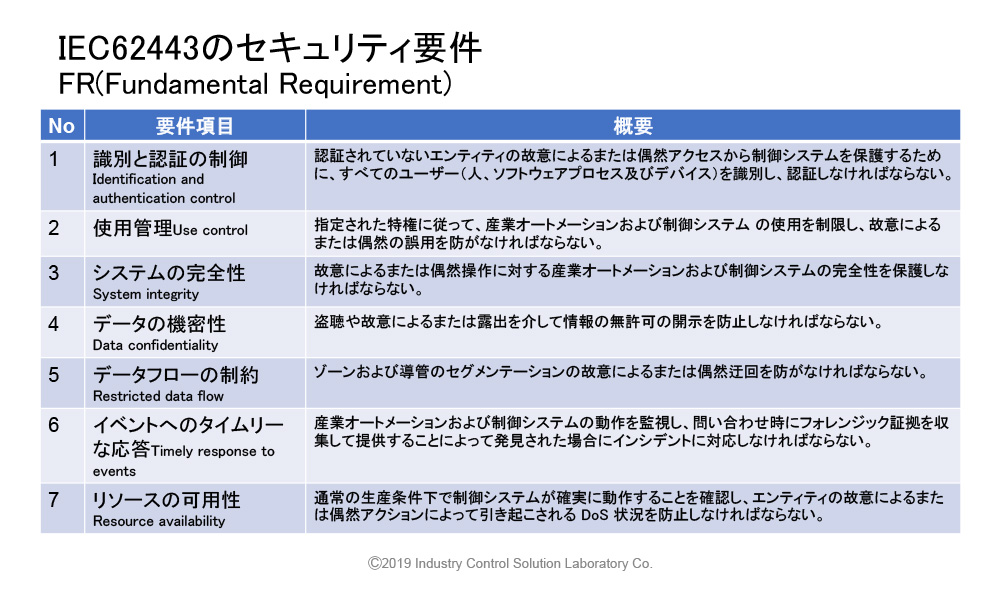
IEC62443は、全体を通して七つのセキュリティ要件を柱にしています。これらは、IEC62443の七つのセキュリティ要件のそれぞれにセキュリティレベル1から4までの評価基準を定義しています。その実現のためにIEC62443-3-3ではシステム要件が定義され、IEC62443-4-2では、ソフトウェア開発要件、ネットワークデバイス要件、ホストデバイス要件、エンベデッドデバイス要件などが定義されています。
新規作成しているのが、
• IEC62443-2-5
です。
現在見直しに入っているのが、
• IEC62443-2-1
• IEC62443-2-2
• IEC62443-2-3
• IEC62443-3-1
です。
生産・製造工場やビルなどの施設/設備の制御システムセキュリティ規格として、アセットオーナー、システムインテグレータ、オートメーションアセットサプライヤー、制御ベンダなどの役割別にそれぞれのミッションを構造的に見ていくと、IEC62443のどの規格がどこに適合し、関連するかが見えてきます。
IEC62443は、全体を通して七つのセキュリティ要件を柱にしています。これらは、IEC62443の七つのセキュリティ要件のそれぞれにセキュリティレベル1から4までの評価基準を定義しています。その実現のためにIEC62443-3-3ではシステム要件が定義され、IEC62443-4-2では、ソフトウェア開発要件、ネットワークデバイス要件、ホストデバイス要件、エンベデッドデバイス要件などが定義されています。

3.生産・製造工場やビルの制御システムは、どのような目標を持つと良いか?
IEC62443-2-2に工場や設備のプロテクトレベルを定義しています。それを構成するMaturity levelとSecurity Levelを次の四つのテーマについて構造化表現してみました。
・Secure Operation and Maintenance:セキュアな運用とメンテナンス
・Secure Design:セキュアな設計
・Organize Security:セキュリティを装備
・Secure Physical Access:セキュリティで保護された物理アクセス
以上。
【続きはeICS受講者のみログイン後、閲覧可。】
・上記の構造化図を掲載。
・プロテクトレベルの構成を考える際のポイントを解説。
・Secure Operation and Maintenance:セキュアな運用とメンテナンス
・Secure Design:セキュアな設計
・Organize Security:セキュリティを装備
・Secure Physical Access:セキュリティで保護された物理アクセス
以上。
【続きはeICS受講者のみログイン後、閲覧可。】
・上記の構造化図を掲載。
・プロテクトレベルの構成を考える際のポイントを解説。
4.Security Level
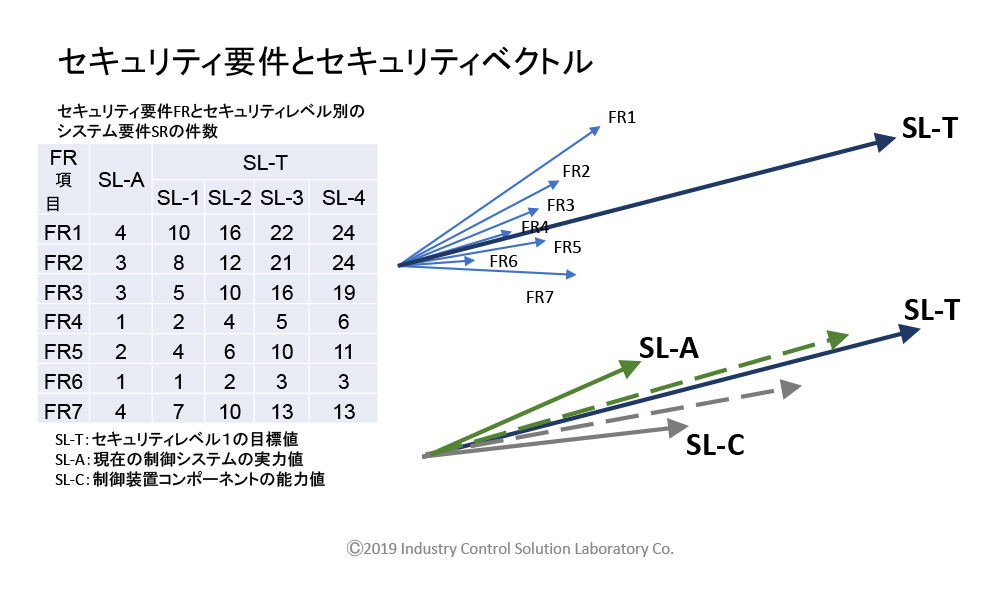
IEC62443において、七つのセキュリティ要件は、それぞれ異なる要素に分かれています。それぞれの要素を一定の基準に持ち上げ、それを維持するということを評価するため、ベクトルの考え方を採用しています。
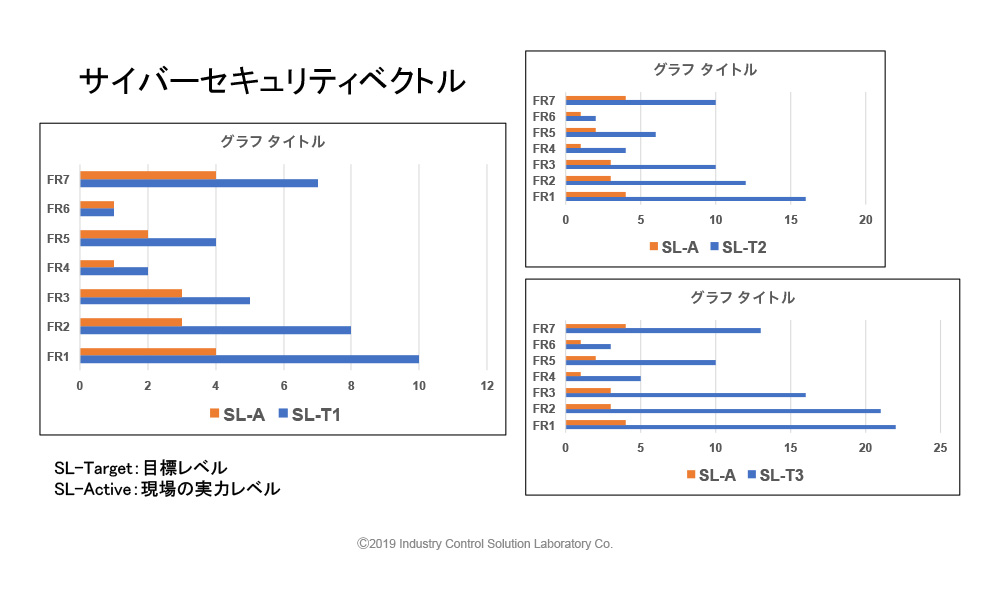
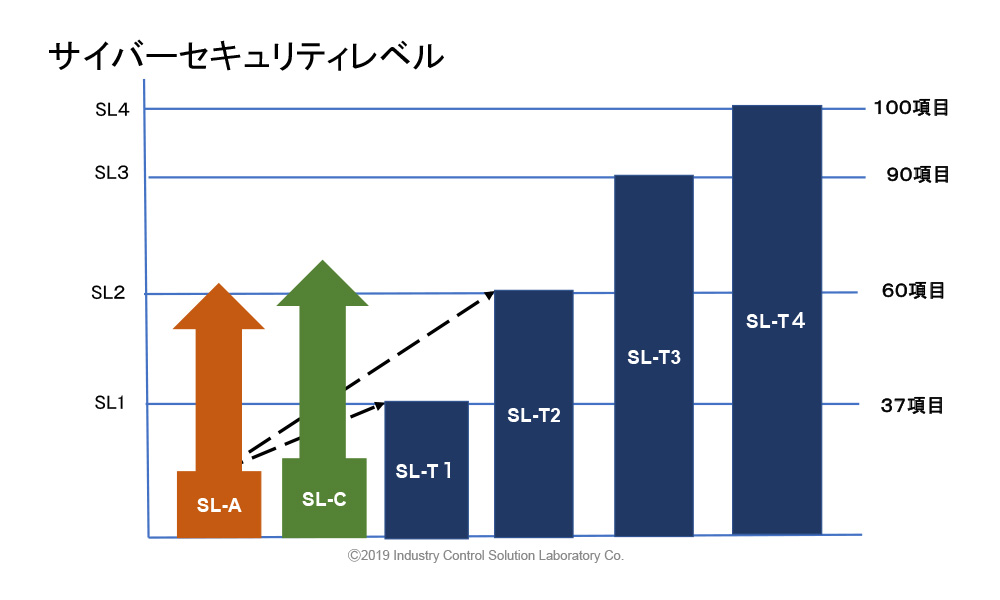
あるべき姿であるセキュリティレベルを目標SL-Tにして、実現できる能力をSL-Cとし、現場の実力値をSL-Aとし、それぞれのセキュリティベクトルを表しています。
IEC62443のセキュリティレベル1を目標にすると、そのシステム要件を一つ一つ理解して、それに適合しているかどうかを評価していくことでリスクアセスメントができます。
セキュリティレベル評価は、
・セキュリティ要件
・脆弱性識別検証テスト
・コミュニケーションロバストネステスト
を満たして、セキュリティレベルにあると判断します。
適応能力が上がれば、実現レベルも上がります。
では、適応能力を上げるにはどのようなことをしなければならないかについてお話しましょう。
あるべき姿であるセキュリティレベルを目標SL-Tにして、実現できる能力をSL-Cとし、現場の実力値をSL-Aとし、それぞれのセキュリティベクトルを表しています。
IEC62443のセキュリティレベル1を目標にすると、そのシステム要件を一つ一つ理解して、それに適合しているかどうかを評価していくことでリスクアセスメントができます。
セキュリティレベル評価は、
・セキュリティ要件
・脆弱性識別検証テスト
・コミュニケーションロバストネステスト
を満たして、セキュリティレベルにあると判断します。
適応能力が上がれば、実現レベルも上がります。
では、適応能力を上げるにはどのようなことをしなければならないかについてお話しましょう。
5.適応能力
5-1 アセットオーナーに求められる能力
アセットオーナーに求められる課題解決と能力を以下に示します。
【続きはeICS受講者のみログイン後、閲覧可。】
・アセットオーナーに求められる課題解決と能力の5つを紹介し、解説。
・各項目に対応した国際規格とeICS講座も紹介。
<IEC62443-2-1/-2-2/-2-3>eICS講座:制御システムエンジニアリング技術を参照下さい。
<IEC62443-2-2/-3-2/-3-3>eICS講座:制御セキュリティとシステム設計を参照下さい。
<IEC62443-2-2/-3-3>eICS講座:制御セキュリティとシステム設計/制御システムエンジニアリング技術を参照下さい。
<IEC62443-2-4>eICS講座:安全とセキュリティ/制御製品開発技術を参照下さい。
<IEC62443-2-1>eICS講座:アセットオーナー技術を参照下さい。
5-2 サプライヤ/ベンダに求められる能力
日本の「サイバーセキュリティ経営ガイドライン」にも指示項目の中にサプライチェーンのセキュリティ及びパートナー企業との連携を求める項目があります。よって、サプライヤ/ベンダに求められる項目を理解し、達成していく必要があります。
①サイバー攻撃に強い制御製品開発力(制御システムを構成するソフトウェア製品含む)
情報セキュリティ対策技術だけでは太刀打ちできないところまで、サイバー攻撃側は制御製品を研究しています。
詳しくは、ICSジャーナルの「サイバー攻撃事例から見るサイバーセキュリティとは何か?」のPDF資料をご参照ください。
https://www.ics-lab.com/e/JOURNAL/28
それらへの対策には、サイバー攻撃に強い制御製品が不可欠です。その製品仕様はIEC62443-4-2の各要件を充たすことも必要です。しかし、それ以上に機能安全・機械安全・グループ安全を守る安全セキュリティ機能が必要です。それから、製品製造継続と製造製品品質を確保するため、制御機能を守る制御セキュリティ機能が装備されている制御製品でなければなりません。
<IEC62443-4-2>eICS講座:制御製品開発技術を参照下さい。
【続きはeICS受講者のみログイン後、閲覧可。】
・残りの4つを紹介し、解説。
・各項目に対応した国際規格とeICS講座も紹介。
<ISA/IEC62443認証>eICS講座:国際標準規格、認証制度と概要を参照下さい。
<IEC62443-4-1>eICS講座:制御ベンダ講座、制御装置ベンダにおける対策、機械ベンダにおける対策を参照下さい。
<IEC62443-4-1/-4-2>eICS講座:制御ベンダ講座、制御装置ベンダにおける対策、機械ベンダにおける対策を参照下さい。
<IEC62443-2-1/-2-2>eICS講座:制御セキュリティとシステム設計を参照下さい。
5-3 システムインテグレータに求められる能力
【続きはeICS受講者のみログイン後、閲覧可。】
・システムインテグレータに求められる能力の2つを紹介し、解説。
・各項目に対応した国際規格とeICS講座も紹介。
<IEC62443-2-1/-2-2>eICS講座:制御セキュリティとシステム設計を参照下さい。
<IEC62443-2-2/-3-1/-3-2/-3-3>eICS講座:制御システムエンジニア技術を参照下さい。
アセットオーナーに求められる課題解決と能力を以下に示します。
【続きはeICS受講者のみログイン後、閲覧可。】
・アセットオーナーに求められる課題解決と能力の5つを紹介し、解説。
・各項目に対応した国際規格とeICS講座も紹介。
<IEC62443-2-1/-2-2/-2-3>eICS講座:制御システムエンジニアリング技術を参照下さい。
<IEC62443-2-2/-3-2/-3-3>eICS講座:制御セキュリティとシステム設計を参照下さい。
<IEC62443-2-2/-3-3>eICS講座:制御セキュリティとシステム設計/制御システムエンジニアリング技術を参照下さい。
<IEC62443-2-4>eICS講座:安全とセキュリティ/制御製品開発技術を参照下さい。
<IEC62443-2-1>eICS講座:アセットオーナー技術を参照下さい。
5-2 サプライヤ/ベンダに求められる能力
日本の「サイバーセキュリティ経営ガイドライン」にも指示項目の中にサプライチェーンのセキュリティ及びパートナー企業との連携を求める項目があります。よって、サプライヤ/ベンダに求められる項目を理解し、達成していく必要があります。
①サイバー攻撃に強い制御製品開発力(制御システムを構成するソフトウェア製品含む)
情報セキュリティ対策技術だけでは太刀打ちできないところまで、サイバー攻撃側は制御製品を研究しています。
詳しくは、ICSジャーナルの「サイバー攻撃事例から見るサイバーセキュリティとは何か?」のPDF資料をご参照ください。
https://www.ics-lab.com/e/JOURNAL/28
それらへの対策には、サイバー攻撃に強い制御製品が不可欠です。その製品仕様はIEC62443-4-2の各要件を充たすことも必要です。しかし、それ以上に機能安全・機械安全・グループ安全を守る安全セキュリティ機能が必要です。それから、製品製造継続と製造製品品質を確保するため、制御機能を守る制御セキュリティ機能が装備されている制御製品でなければなりません。
<IEC62443-4-2>eICS講座:制御製品開発技術を参照下さい。
【続きはeICS受講者のみログイン後、閲覧可。】
・残りの4つを紹介し、解説。
・各項目に対応した国際規格とeICS講座も紹介。
<ISA/IEC62443認証>eICS講座:国際標準規格、認証制度と概要を参照下さい。
<IEC62443-4-1>eICS講座:制御ベンダ講座、制御装置ベンダにおける対策、機械ベンダにおける対策を参照下さい。
<IEC62443-4-1/-4-2>eICS講座:制御ベンダ講座、制御装置ベンダにおける対策、機械ベンダにおける対策を参照下さい。
<IEC62443-2-1/-2-2>eICS講座:制御セキュリティとシステム設計を参照下さい。
5-3 システムインテグレータに求められる能力
【続きはeICS受講者のみログイン後、閲覧可。】
・システムインテグレータに求められる能力の2つを紹介し、解説。
・各項目に対応した国際規格とeICS講座も紹介。
<IEC62443-2-1/-2-2>eICS講座:制御セキュリティとシステム設計を参照下さい。
<IEC62443-2-2/-3-1/-3-2/-3-3>eICS講座:制御システムエンジニア技術を参照下さい。
6.NIST SP800
米国内の工場は、NIST SP800とISA-99及び民間認証機関UL2900を指定されることになっています。
NISTのPublicationsのサイトはこちらです。
https://csrc.nist.gov/publications
サイバーセキュリティのSP800については、こちらのサイトです。
https://csrc.nist.gov/publications/sp800
(IPAの日本語化は後追いでされるので、いち早く最新バージョンを確認する場合はNISTのWebサイトを参照してください。)
経営レベルでは、米国立標準技術研究所NIST(National Institute of Standards and Technology)のSP800シリーズが参考になります。政府機関や防衛施設などについてはSP800-171、生産・製造工場についてはSP800-82、調達についてはSP800-53、セキュリティ維持管理については、Cybersecurity Framework=Reconciling Cybersecurity Requirement+SP800-39(Managing Cybersecurity Risk)+SP800-37(Provisioning Secure System)があります。また、対策技術及び管理手法については、IEC62443とISA-99を参照するところがあります。生産・製造工場の具体的対策ということになるとIEC62443が適切な選択だと思われます。NIST SP800やISA-99については、別の機会に詳細をお話しさせていただきます。
NISTのPublicationsのサイトはこちらです。
https://csrc.nist.gov/publications
サイバーセキュリティのSP800については、こちらのサイトです。
https://csrc.nist.gov/publications/sp800
(IPAの日本語化は後追いでされるので、いち早く最新バージョンを確認する場合はNISTのWebサイトを参照してください。)
経営レベルでは、米国立標準技術研究所NIST(National Institute of Standards and Technology)のSP800シリーズが参考になります。政府機関や防衛施設などについてはSP800-171、生産・製造工場についてはSP800-82、調達についてはSP800-53、セキュリティ維持管理については、Cybersecurity Framework=Reconciling Cybersecurity Requirement+SP800-39(Managing Cybersecurity Risk)+SP800-37(Provisioning Secure System)があります。また、対策技術及び管理手法については、IEC62443とISA-99を参照するところがあります。生産・製造工場の具体的対策ということになるとIEC62443が適切な選択だと思われます。NIST SP800やISA-99については、別の機会に詳細をお話しさせていただきます。
7.ISA-99 Secure認証
ISAの下部組織のANSIの下部にISCIがあります。ISA-99 Secure認証のスキームオーナーはISCIが担当しております。
米国と日本間では、相互認証制度があります。その対象範囲の制度にISA-99 Secure認証も入っております。それにより、日本でもISA-99 Secure認証を受けることができます。
2018年10月にEDSA認証はIEC62443-4-2、SSA認証はIEC62443-3-3、SDLA認証はIEC62443-4-1と合致させたバージョンが出ました。これは何を意味するかというとEDSA認証やSSA認証のセキュリティ要件とセキュリティレベルSLが同じになったことを意味しており、使用する検証ツールも同じものを採用することになります。但し、ISAでは、ワイヤレス通信はISA-100で扱っております。
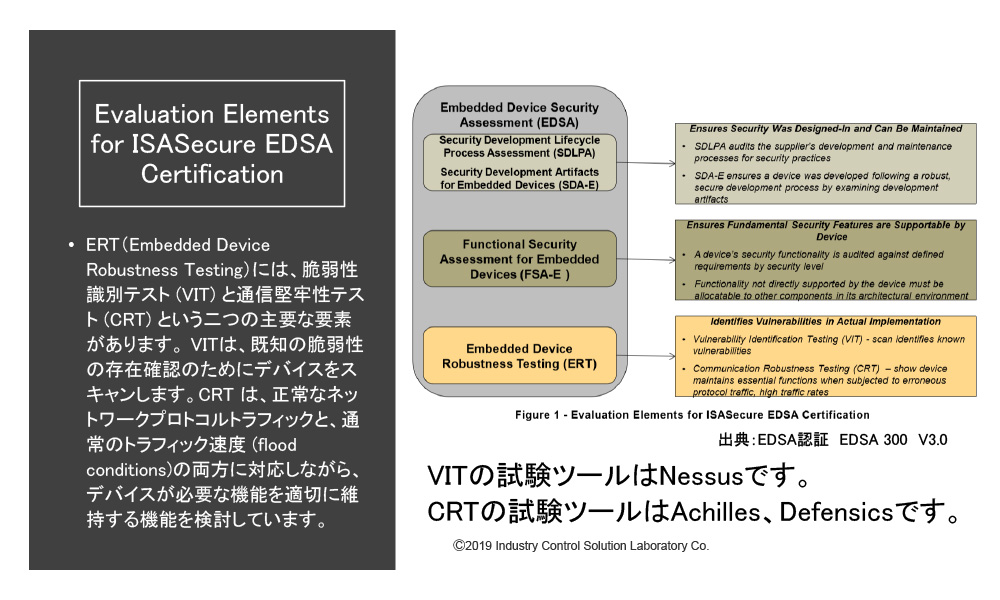
•組込み機器用セキュリティ開発成果物 (SDA-E);
•組込み機器のセキュリティ機能評価 (FSA-E)
•組込みデバイスのRT (Robustness Testing:堅牢性テスト)
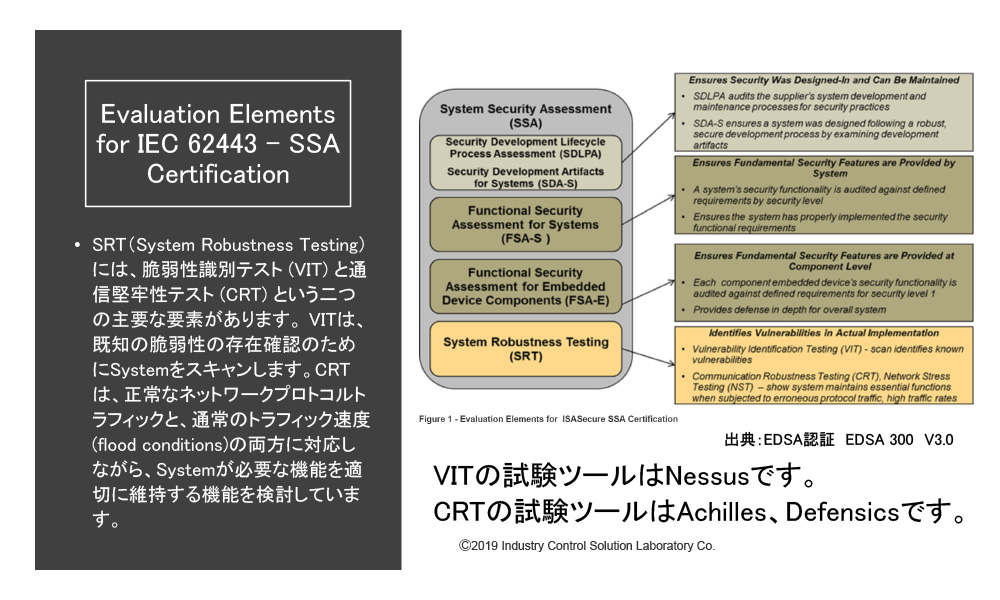
EDSAV3.0ではRT(Robustness Testing)が、VIT(Vulnerability Identification Testing :脆弱性識別テスト)とCRT(Communication Robustness Testing:通信堅牢性テスト)の二つになっています。
ERT(Embedded Device Robustness Testing)には、脆弱性識別テスト (VIT) と通信堅牢性テスト (CRT) という二つの主要な要素があります。 VITは、既知の脆弱性の存在確認のためにデバイスをスキャンします。CRT は、正常なネットワークプロトコルトラフィックと、通常のトラフィック速度 (flood conditions)の両方に対応しながら、デバイスが必要な機能を適切に維持する機能を検討しています。
SRT(System Robustness Testing)には、脆弱性識別テスト (VIT) と通信堅牢性テスト (CRT) という二つの主要な要素があります。 VITは、既知の脆弱性の存在確認のためにSystemをスキャンします。CRT は、正常なネットワークプロトコルトラフィックと、通常のトラフィック速度 (flood conditions)の両方に対応しながら、Systemが必要な機能を適切に維持する機能を検討しています。
米国と日本間では、相互認証制度があります。その対象範囲の制度にISA-99 Secure認証も入っております。それにより、日本でもISA-99 Secure認証を受けることができます。
2018年10月にEDSA認証はIEC62443-4-2、SSA認証はIEC62443-3-3、SDLA認証はIEC62443-4-1と合致させたバージョンが出ました。これは何を意味するかというとEDSA認証やSSA認証のセキュリティ要件とセキュリティレベルSLが同じになったことを意味しており、使用する検証ツールも同じものを採用することになります。但し、ISAでは、ワイヤレス通信はISA-100で扱っております。
•組込み機器用セキュリティ開発成果物 (SDA-E);
•組込み機器のセキュリティ機能評価 (FSA-E)
•組込みデバイスのRT (Robustness Testing:堅牢性テスト)
EDSAV3.0ではRT(Robustness Testing)が、VIT(Vulnerability Identification Testing :脆弱性識別テスト)とCRT(Communication Robustness Testing:通信堅牢性テスト)の二つになっています。
ERT(Embedded Device Robustness Testing)には、脆弱性識別テスト (VIT) と通信堅牢性テスト (CRT) という二つの主要な要素があります。 VITは、既知の脆弱性の存在確認のためにデバイスをスキャンします。CRT は、正常なネットワークプロトコルトラフィックと、通常のトラフィック速度 (flood conditions)の両方に対応しながら、デバイスが必要な機能を適切に維持する機能を検討しています。
SRT(System Robustness Testing)には、脆弱性識別テスト (VIT) と通信堅牢性テスト (CRT) という二つの主要な要素があります。 VITは、既知の脆弱性の存在確認のためにSystemをスキャンします。CRT は、正常なネットワークプロトコルトラフィックと、通常のトラフィック速度 (flood conditions)の両方に対応しながら、Systemが必要な機能を適切に維持する機能を検討しています。