PSIRT(プロダクトセキュリティ・インシデント対応チーム)は、開発中のセキュリティ対策から、公的機関との調整、さらには「顧客対応」や「有事の現場調査(フォレンジック解析)」といった市場に出た後の現場対応までを網羅する、製品セキュリティの専門組織です。
「公的機関・技術・顧客・現地調査」を網羅したPSIRTの全体像と役割を整理して解説します。
PSIRTの主要な4つの役割(フロントライン対応)
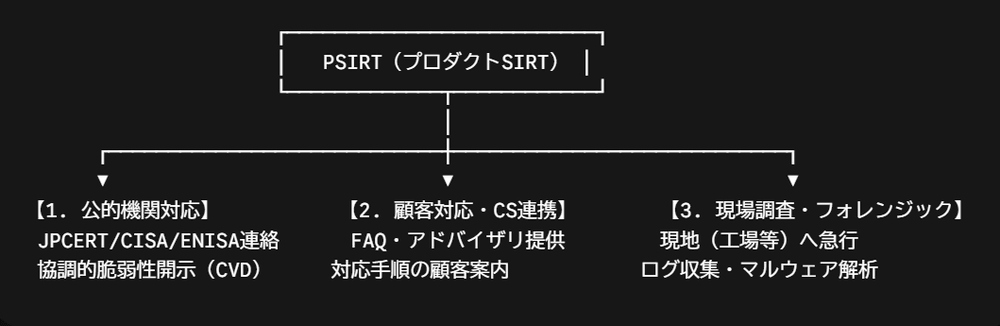
1. 公的機関への対応窓口(PoC: 対外技術責任部門SOCの窓口)
各国のセキュリティ機関(日本のJPCERT/CC、米国のCISA、欧州のENISAなど)からの脆弱性情報や問い合わせに対して、メーカーの統一窓口(SOCの窓口)として機能します。
- 情報照会・開示調整:
報告された脆弱性の影響調査やCVSS(深刻度)評価を行い、修正パッチが完成するまでの情報公開スケジュール(協調的開示)を調整します。 - 規制・法的義務対応:
欧州CRAや米国の各種ガイドラインに沿って、悪用された脆弱性の報告義務を期限内に履行します。
2. 顧客からの問い合わせ・サポート対応窓口(PoC: Point of Contact)
製品導入先やカスタマーサポート(CS)から上がってくるセキュリティ上の不安や照会を解消する窓口として対応します。
- 「うちの設備は大丈夫か?」への回答:
「ニュースで報道された〇〇の脆弱性は、自社納入製品に影響するか?」という問い合わせに対し、正確な影響有無と対策方法(回避策やパッチ情報)を提供します。 - セキュリティアドバイザリの案内:
発行したセキュリティ勧告(アドバイザリ)の技術的背景を、顧客の運用環境に合わせて噛み砕いて説明・案内します。
3. 顧客先(工場・現場等)でのフォレンジック解析・現場調査
製品(産業用制御システム、車載機器、医療機器など)で実際にインシデント(感染、不審な挙動、障害)が発生した場合、顧客の工場やオフィスへ直接赴いて調査を行います。
- 現地ログ・証拠データの保全(デジタルフォレンジック):
ネットワークキャプチャ、製品の動作ログ、メモリイメージなどを法的に妥当な形で収集・保全します。 - マルウェア・攻撃手法の解析:
製品内に侵入したプログラムや攻撃トラフィックを解析し、「どこから侵入し、何が実行されたか」の原因究明(RCA: Root Cause Analysis)を行います。 - 被害拡大防止と復旧支援:
顧客の生産ラインやシステムを安全に切り離し、影響範囲を特定した上で、安全に再稼働させるための技術的支援を行います。
4. 社内開発チーム・経営陣との連携(平時・有事)
- 開発チームへのフィードバック:
現場調査や脆弱性から得た知見を、次世代製品のセキュリティ設計(DevSecOps)へ還元します。 - 経営陣へのレポート:
顧客被害や社会・ブランドへの影響度を評価し、経営判断のための迅速な状況報告を行います。
CSIRTとPSIRTの「現場対応」の違い
自社オフィスのITを守るCSIRTに対し、PSIRTの現場調査は「顧客の事業環境(OT/IoT環境)」に入り込む点が大きく異なります。
項目CSIRT(社内IT対応)PSIRT(製品・顧客対応)調査対象社内PC、社内サーバ、社内LAN顧客先に設置された自社製品(工場設備、機器、医療装置等)主な現場自社オフィス、自社データセンター顧客の工場、病院、インフラ現場、店舗など現場でのミッション社内情報の保護、自社業務の復旧製品の安全確保、顧客の生産性・事業継続の確保解析技術Windows/Mac/社内サーバの解析組み込みOS(Linux, RTOS)、制御通信プロトコル等の解析
なぜ「現場フォレンジックや直接の顧客対応」まで必要なのか?
近年、工場などの制御システム(OT環境)や車載・医療ネットワークを狙ったサイバー攻撃が増加しています。
- 現場特有の制限:
工場やインフラ現場では、単に「パッチを当てる」「ネットを切断する」だけでは生産ラインが止まり、数億円規模の損害が出ます。そのため、現場の運用を理解したPSIRTが直接赴き、影響を最小限に抑える調査・対処をする必要があります。 - メーカーとしての責任追及への対応:
インシデント発生時、「自社製品の欠陥によるものか」「顧客のネットワーク運用の問題か」をクリアにするためにも、PSIRTによる客観的で高度なフォレンジック解析(原因究明)が不可欠となります。
注: フォレンジック調査については、業務品質管理基準書や手順書を作成するまでは、通常のコンサルで対応しますが、フォレンジック調査技術についての習得については、専門コンサルが必要となります。
フォレンジック調査の標準手順書や品質管理基準書といった「プロセスの型(フレームワーク)」づくりは、一般的なITコンサルティングやセキュリティコンサルティングの知見で対応可能です。
しかし、「フォレンジック調査技術そのものの習得(実務スキルの定着)」には、専門コンサルタント(高度なフォレンジック実務経験者)が不可欠となります。その主な理由は以下の通りです。
1. 「証拠性(法的・技術的妥当性)」を担保する特殊な作法が必要だから
フォレンジック調査の最大の特徴は、単なる原因究明にとどまらず、「調査結果や抽出したデータが、裁判、顧客との契約トラブル、規制当局への報告において法的・技術的な証拠として認められる必要がある」という点にあります。
- 証拠保全(Chain of Custody)の実効性:
理論を理解するだけでなく、「書き込み防止装置(ライトブロック)」の適切な利用、ハッシュ値の一致確認、保全手順の記録など、一歩でも手順を誤ると「証拠が改ざんされた可能性がある」とみなされ、証拠能力を失うリスクがあります。 - 専門家による伝授:
一般的なコンサルは「保全手順を書く」ことはできますが、専門コンサルは「実際の裁判や監査に耐えうるレベルで、手戻りなく保全・解析を行う現場の作法」を身体感覚として指導します。
2. 組み込み機器(OT/IoT)や現場特有の「データ抽出の泥臭さ」があるから
特にPSIRTが扱う製品(産業用制御システム、医療機器、車載機、家電などのIoT機器)のフォレンジックは、一般的なPCやPCサーバの調査とは全く異なります。
- 標準的なツールが使えないケース:
汎用のフォレンジックツール(EnCaseやFTK、Autopsyなど)を差し込むだけでデータを吸い出せる製品はごく一部です。多くは特殊な組み込みOS(RTOS、独自Linuxなど)、独自のログ形式、NVRAMやFlashメモリからの直接抽出が必要になります。 - 現場でのノウハウ:
基板からのJTAG/UART経由でのデータ抽出や、メモリ直接読み出し(Chip-off)といった、ハードウェア・組み込みレベルの特殊な技術ノウハウは、現場で修羅場をくぐってきた専門コンサルタントでなければ伝授できません。
3. 攻撃者(アンチ・フォレンジック)との「いたちごっこ」に対応するため
サイバー攻撃者は、自らの侵入痕跡を消す「アンチ・フォレンジック(ログ消去、タイムスタンプ偽装、メモリ上のみで動作するファイルレス攻撃など)」技術を駆使します。
- 隠された痕跡の復元:
削除されたログ領域のカービング(断片データからの復元)、VSS(シャドウコピー)の解析、未割り当て領域の解析など、ツールが出力する結果の裏側にある生のバイナリ(ヘキサデータ)を解読する高度なスキルが求められます。 - 生きた知見の伝授:
こうした技術は日々進化しており、ドキュメント化された手順書(型)だけでは対応できません。最新の攻撃手法や裏をかく解析手法を知り尽くした専門コンサルの技術指導が必要です。
4. ログやメモリから「攻撃者のストーリー」を再構築する解析力
フォレンジックツールは「大量のデータ」を出力しますが、「何が起きたか」というストーリーまでは自動で組み立ててくれません。
- ドット(点)をライン(線)につなぐ技術:
レジストリの変更履歴、Prefetch、Event Log、MFT(Master File Table)、メモリダンプの断片をつなぎ合わせ、「攻撃者がどの脆弱性を突き、どう権限昇格し、どのデータを閲覧したか」というタイムライン(タイムライン解析)を組み上げる思考プロセスは、熟練の解析者によるOJT(実務指導)やペア解析によってのみ習得できます。
まとめ: コンサルティング領域の役割分担
領域担当するコンサルタント主な成果物・ゴール業務プロセス・体制構築通常コンサル(IT/Sec)・業務品質管理基準書
・標準対応手順書(SOP)
・エスカレーションフロー調査技術・実務スキルの習得専門コンサル(フォレンジック)・証拠保全・解析のハンズオントレーニング
・組み込み/OT特有の抽出ノウハウ伝授
・擬似インシデントを用いたOJT・ペア解析
手順書(型)という「器」を通常コンサルと作りつつ、そこに命を吹き込む「技術・ノウハウ」を専門コンサルからインプット・トレーニングしてもらうというアプローチは、非常に合理的かつ実践的なPSIRT立ち上げ手法と言えます。
注: 株式会社ICS研究所でも、フォレンジック調査技術習得演習については、通常コンサルとは別に、専門プログラムを用意しております。ご要望がある方はお問い合わせください。